Aller au contenu principal

2 articles tagués avec « zero-trust »

Voir tous les tags

SSH sans clés statiques : des certificats de 10h adossés à Entra ID

· 8 minutes de lecture
BENE Maël
Administrateur Système

Remplacer les clés SSH statiques d'une équipe d'admins par des certificats éphémères, émis à la demande via une authentification OIDC (Entra ID + MFA), valables 10 heures. Ce post décrit l'architecture mise en place sur un parc d'une dizaine de VMs, et surtout les deux ou trois surprises qu'on ne trouve pas dans la doc tant qu'on ne l'a pas vraiment mise en prod.
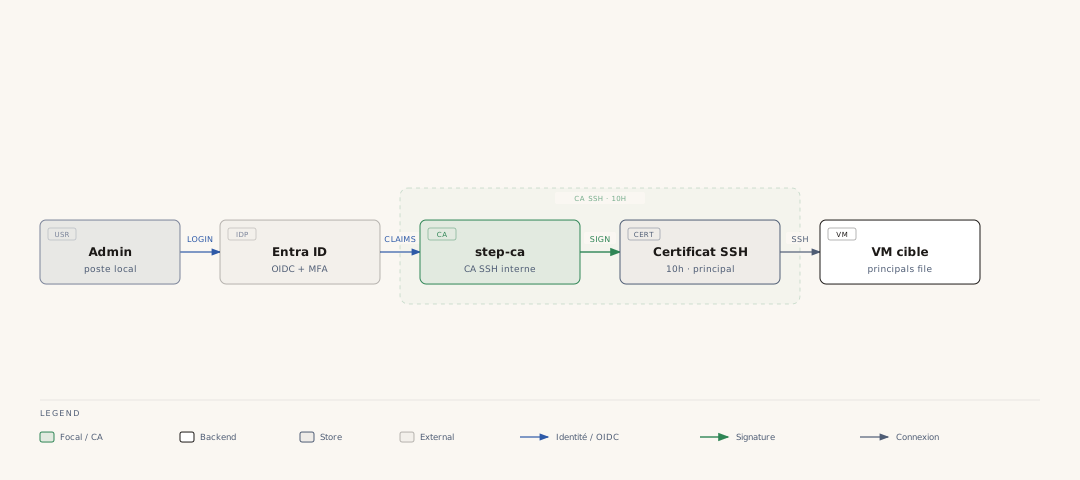
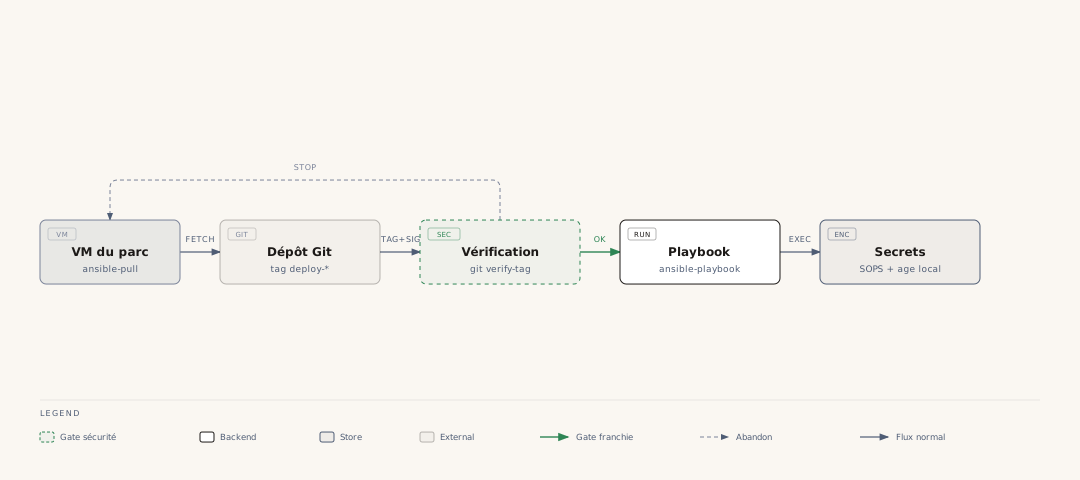
Schéma du flux : un admin s'authentifie via OIDC auprès d'Entra ID, step-ca signe un certificat SSH éphémère à partir des claims du jeton, présenté ensuite à la VM cible

GitOps sans Vault : réduire le blast radius en vérifiant plutôt qu'en stockant

· 12 minutes de lecture
BENE Maël
Administrateur Système

Déployer un parc de VMs sans serveur central qui pousse la configuration, sans coffre-fort de secrets exposé en permanence, et avec une question simple posée à chaque cycle : "est-ce que ce que je m'apprête à exécuter a été signé par quelqu'un d'autorisé ?" Ce post décrit l'architecture GitOps pull-based que j'ai mise en place autour de cette question, et pourquoi elle réduit mécaniquement la surface d'attaque comparée à un modèle push classique.

Schéma du pipeline ansible-pull : une VM récupère le dépôt Git, vérifie la signature du tag avant toute exécution, exécute le playbook seulement si la vérification passe, sinon abandonne sans rien exécuter